
Cybersecurity e continuità operativa
Sicurezza IT, protezione dei dati e ripristino
Proteggere i dati significa anche capire come recuperarli e come riconoscere le esposizioni che riguardano la tua azienda. Esaminiamo con te i sistemi e le misure già adottate, per definire le attività su backup, ripristino, formazione e analisi delle priorità.
Partiamo dai sistemi che devi proteggere
Quando cambiano dispositivi, applicazioni e servizi, cambiano anche gli elementi da proteggere. Raccogliere un inventario aggiornato è un primo passo per distinguere le esposizioni pertinenti dalle segnalazioni che non riguardano il tuo ambiente.
Esaminiamo con il tuo team le misure già adottate, valutando vulnerabilità, protezione dei dati e possibilità di recupero. Da questo confronto possiamo definire le priorità e le attività da affrontare.
- AssetDispositivi, applicazioni e servizi in uso.
- EsposizioniVulnerabilità e minacce rilevanti.
- PrioritàDove intervenire prima.
- InterventiLe misure concordate.
Dal backup alla prova di ripristino
Una copia dei dati è utile se sai come utilizzarla quando serve. Definiamo con te quali dati e sistemi proteggere, con quale frequenza eseguire i backup e quali obiettivi di recupero considerare per il tuo lavoro.
Prepariamo le procedure di backup e recupero e, quando previsto dal servizio, eseguiamo prove di ripristino. Le verifiche aiutano a valutare se dati e sistemi possono essere recuperati con le procedure e le risorse disponibili.
Per definire gli obiettivi, l’RPO esprime quanta perdita di dati è accettabile come intervallo di tempo; l’RTO indica il tempo obiettivo per ripristinare il servizio. Li valutiamo rispetto al processo aziendale e li confrontiamo con le procedure e le risorse effettivamente disponibili.
- BackupLocale o cloud, sul perimetro definito.
- VerificaControllo delle copie e delle procedure.
- RipristinoProva di recupero quando il servizio la prevede.
- ContinuitàValutazione dei tempi di recupero rispetto agli obiettivi.
Formazione e simulazioni di phishing
Le persone possono avere bisogno di riconoscere meglio un messaggio sospetto o di sapere come comportarsi in una situazione a rischio. Organizziamo attività di formazione sulla sicurezza e simulazioni di phishing, scegliendo contenuti e campagne in relazione al tuo team e alle tecnologie adottate.
Esaminiamo i riscontri delle attività per individuare gli argomenti da approfondire e preparare i passaggi formativi successivi.
- Campagna Definiamo temi e destinatari in relazione alle esigenze emerse.
- Simulazione Prepariamo attività di phishing controllato nel percorso concordato.
- Formazione Proponiamo contenuti legati alle criticità da approfondire.
- Valutazione Esaminiamo i risultati e pianifichiamo le attività successive.
Dalle segnalazioni agli interventi sui tuoi sistemi
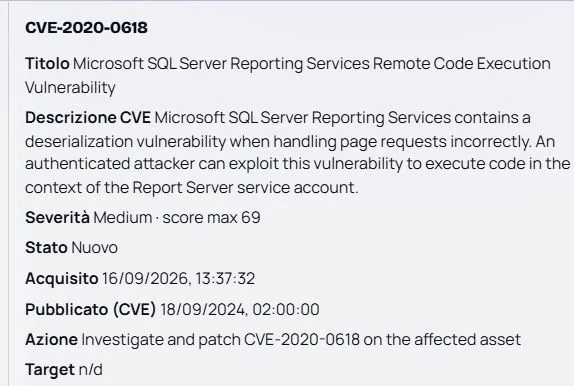
Le segnalazioni di vulnerabilità e minacce vanno lette rispetto ai sistemi che utilizzi. Per scegliere dove intervenire, è utile collegare le informazioni disponibili agli asset della tua azienda e valutarle nel loro contesto.
Con Shaka possiamo raccogliere queste relazioni e le relative evidenze, aiutando il team a valutare le priorità e a tenere traccia degli interventi. Lo strumento accompagna l’analisi e la gestione delle attività sui tuoi sistemi.
Coordinare sicurezza e gestione IT
Dalle priorità emerse prepariamo con te le attività da collegare alla gestione quotidiana dell’IT: aggiornamenti, revisione degli accessi, protezione dei dati e prove di ripristino. Concordiamo responsabilità e verifiche in relazione ai sistemi coinvolti.
Facciamo il punto sulla tua sicurezza IT
Se vuoi rivedere backup, recupero dei dati o priorità di sicurezza, raccontaci da dove parti. Possiamo approfondire le misure già adottate e le attività da preparare con il tuo team.
Raccontaci da dove vuoi partire